作为国内第一家 Jamf 经销商、精英合作伙伴,同时也是 Jamf 合作伙伴顾问委员会(Partner Advisory Council,PAC)成员之一,我们始终致力于为客户提供优质的产品与服务,并把前沿的信息和技术传递给客户,与客户一起成长。很荣幸,我们受邀参加了在美国堪萨斯城举办的第 17 届 Jamf Nation User Conference(JNUC 2026)。大会第一时间公布了 Jamf 产品的未来方向和一批新功能。本文将这些内容梳理成文,希望帮助你判断:下一阶段,苹果设备管理如何做到更省心、更安全。
一、大会主题:Power Up——API、UI、AI 三条回路
今年开幕主题演讲的名字是“Power Up”,Jamf 用三条“回路”来概括产品方向:API、UI 和 AI,目标是迈向“自主式终端管理”(autonomous endpoint management)。
几个值得关注的背景信息:
- Jamf 管理的设备已超过 3500 万台,服务超过 78,000 家组织。
- Apple 代表在现场表示,企业中的苹果设备数量已超过其他任何品牌,Mac 在企业里的势头持续走强。
- Apple 也介绍了新一代系统(27 系列)中与企业管理相关的更新,包括 sysdiagnose、Platform SSO 和端侧 AI 能力。
开幕演讲随后用现场演示串起了 IT 团队“一天的工作”:在一个地方配置所有苹果设备、在用户提工单之前发现问题、安全地推送更新,以及在组织可控的前提下让员工使用 AI 工具。下面按主题逐一展开。
二、Blueprints:声明式管理走向成熟
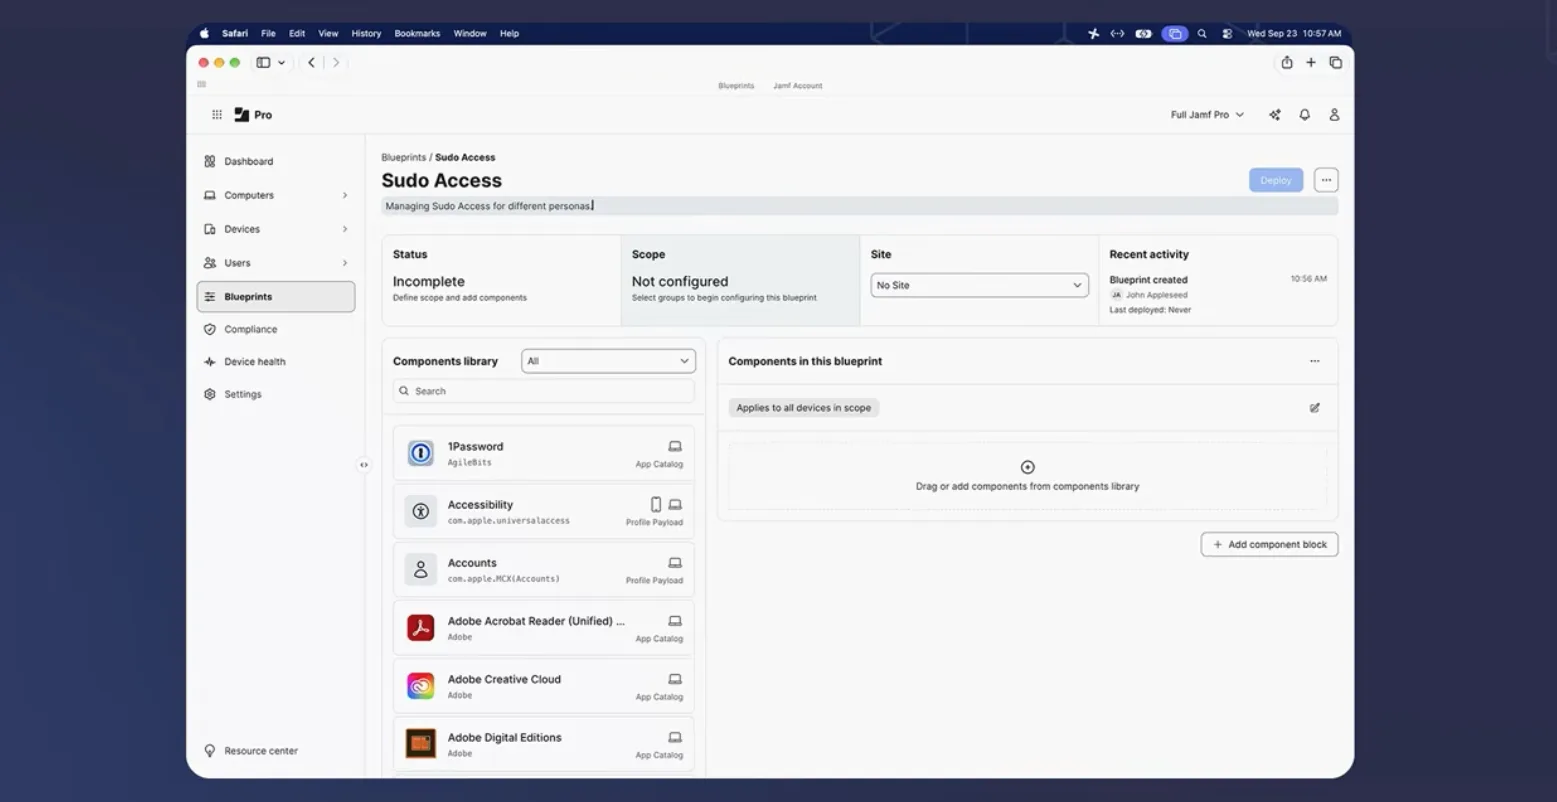
Blueprints 是基于苹果声明式设备管理(DDM)的配置方式,这次是本届大会最大的亮点之一。
管理应用。 Blueprints 现在可以部署 App Store 应用和 Apple 图书,并提供一个经过筛选的目录,涵盖非 App Store 的 Mac 应用以及 Claude Code 这类命令行工具(目前为公开测试版)。
应用黑白名单。 面向 27 系列系统,Jamf 支持声明式的应用允许名单和禁止名单,由 Endpoint Security Framework 在系统层面强制执行。
面向大规模使用的改进。 针对 Blueprint 数量较多的客户,新增了 Sites、搜索和列表视图。
Activations(激活条件)。 同一个 Blueprint 可以根据用户角色、系统版本等条件产生不同的结果,不必为每种情况复制一份配置。
设备级报告与 AI 助手。 可以查看每台设备上 Blueprint 的执行情况,失败原因由 AI Assistant 帮助解释;审计日志(audit trail)预计在今年秋季推出。
资源托管方式更灵活。 安装包等资源既可以自托管,也可以使用 Jamf Cloud Distribution Service(JCDS)。
三、API 与自动化:把设备管理放进工程化流程
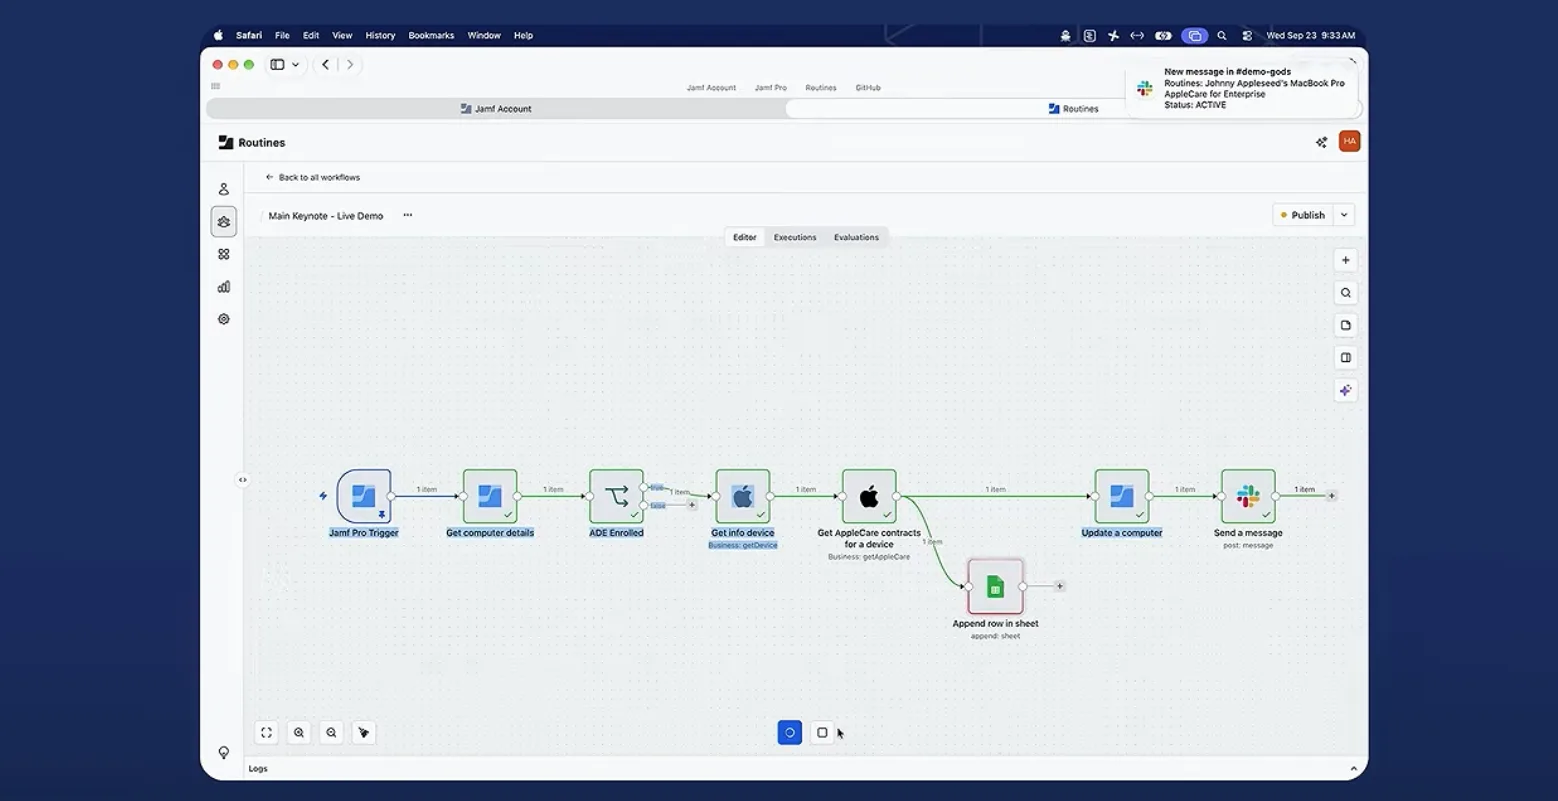
Platform API Gateway 与 Blueprints API 正式发布(GA)。 这是对有开发与运维团队的客户最实用的更新之一:
- 统一的 OAuth 2.0 凭据模型,覆盖 Classic API、Jamf Pro API、Jamf Protect 和 Jamf Security Cloud,并在 Jamf Account 中集中管理。
- 仍在使用 Classic API 的客户,只需做少量修改,就能让现有脚本通过 Platform API Gateway 运行,从而获得OAuth 2.0 的安全性和集中的密钥管理。
- 借助 Blueprints API,苹果设备配置可以通过 GitHub Pull Request 来评审和发布,实现“配置即代码”。
真实案例:Lloyds Banking Group。 这家有 250 年历史的英国银行,Mac 规模在两年内翻了一倍。他们的开源社区Terraform Provider for Jamf 目前帮助 500 多位 Mac 管理员管理设备,是 GitOps 管理苹果设备的一个很好的参考。
Jamf Routines:无需写代码的自动化。 现场演示了 AppleCare 保修查询并发送 Slack 通知,以及在 Jamf Security Cloud 中更新设备风险、同时在 Microsoft Teams 中提醒 IT 的流程。
四、设备健康与更安全的更新
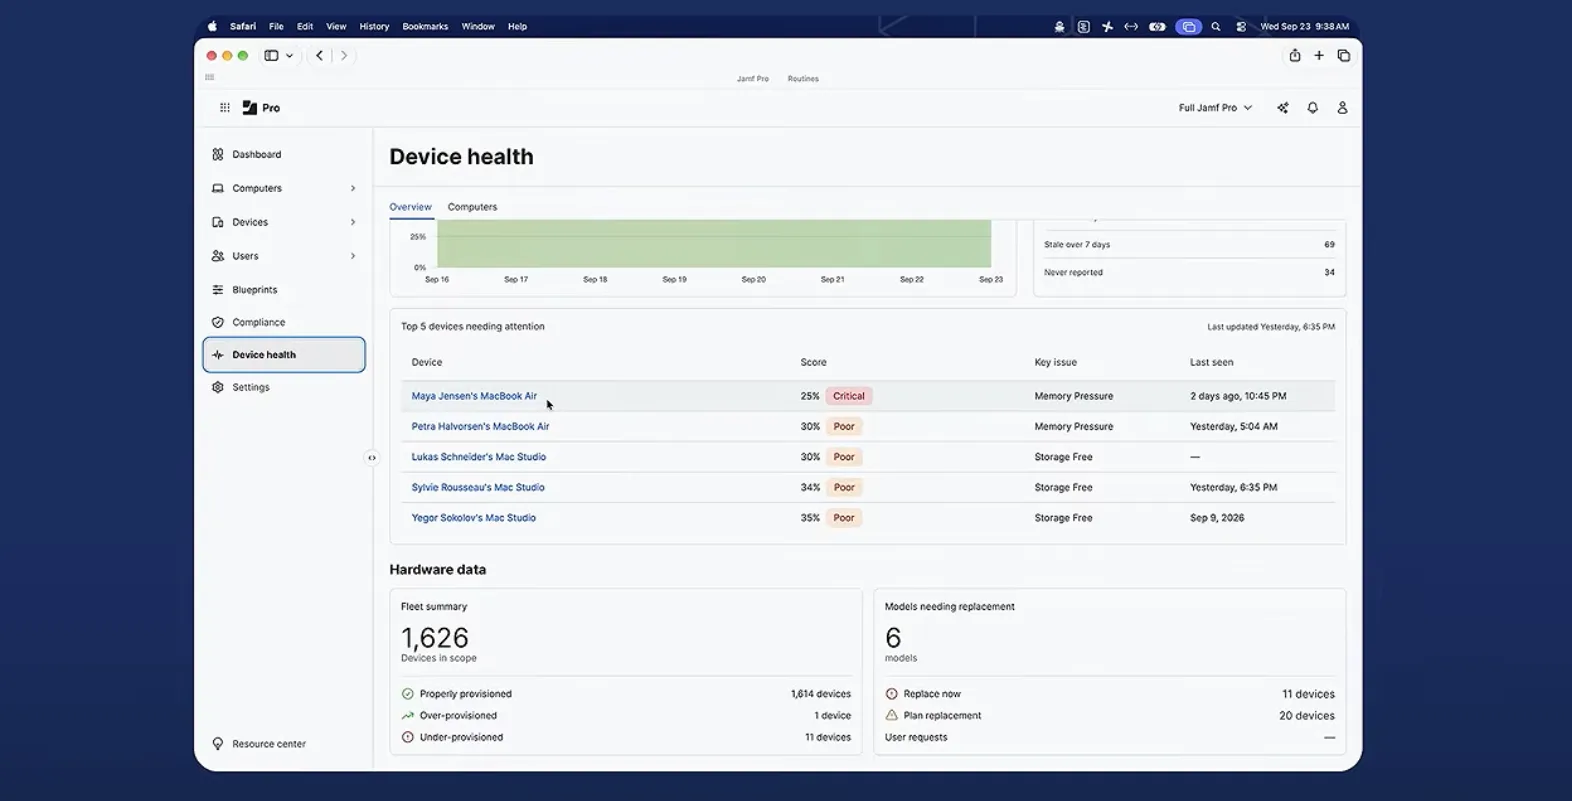
- Device Health: 持续记录 Mac 的性能、稳定性、电池和存储状态,让 IT 在用户报修之前发现问题。
- Ring Deployments: 应用更新分批、分环推送,并在晋级到下一批之前对照 Device Health 数据做检查,降低“一次更新全员出问题”的风险。
- Self Service+ AI 诊断: 员工可以直接问“我的 Mac 为什么变慢了?”,由 Apple silicon 上的 Apple 端侧基础模型来回答,数据无需离开设备。
五、AI 治理:企业最关心的新课题
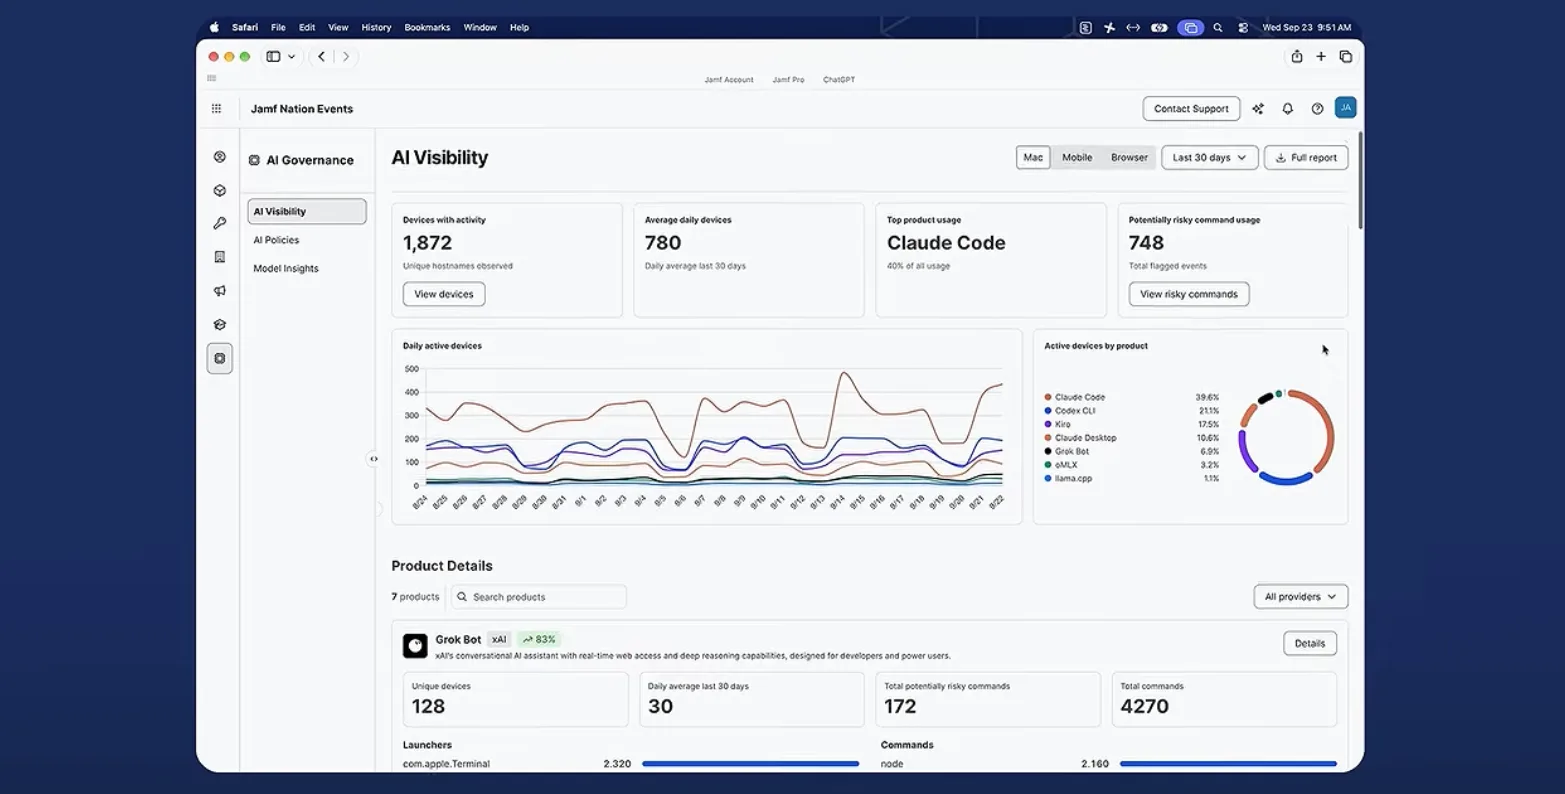
今年 AI 是贯穿全场的关键词。Jamf 的思路是:与其禁止,不如为员工铺好“受控的路径”,让 AI 在组织规则之内被安全地使用。
- AI Visibility Report: 帮助发现“影子 AI”,即员工私自使用的 AI 工具。
- 浏览器内的 AI 治理: 覆盖 Safari、Chrome、Edge、Firefox,后续会扩展到移动端。
- AI Policies 与 Extended Access: 对获批的工具(现场以 Claude Code 为例)进行配置和授权。
- Model Insights: 查看 AI Token 的使用与花费,并配合端侧 AI 网关。
- 端侧 AI: 可通过 Blueprints 部署本地模型,由端侧 AI 网关统一路由。
- Endpoint DLP 与浏览器内管理: 针对终端上的数据泄露风险。
开幕演讲最后以一场炉边对话收尾,嘉宾来自 AWS 和 Anthropic,围绕如何在 Mac 设备群上做 AI 治理展开。
六、移动设备:BYOD 与一线设备
- iOS 与 Android 的 BYOD: 工作数据保留在受管应用中,并通过设备端的判断条件(on-device predicates),在设备离开公司网络时仍能保持合规。
- Jamf App Insights: 为已部署的应用提供风险评分和端侧 AI 使用情况,并支持 AI 内容过滤。
- Jamf Device Checker: 面向零售、航空、医疗、制造等行业的一线 iPhone 和 iPad。
- 早期预览: 员工刷工牌(Badge Tap)即可借用共享 iPad,适合共享设备场景。
七、教育行业:身份、MacBook Neo 与屏幕时间
在教育场景的 State of the Union 中,有三个关键词:
- 屏幕时间: 据 Jamf 介绍,仅在美国,就有 20 多个州在制定屏幕时间相关立法,教育行业需要向立法者和家长证明,学生在设备上的时间是“花得有价值”的。
- 身份(Identity): 借助 Jamf School 与身份系统及智能组(Smart Groups)的集成,学生的 iPad 可以根据身份自动完成配置,也可以通过二维码完成账号创建、登录或解锁。
- MacBook Neo: 它为课堂提供了更多设备选择。无论是 iPad、MacBook Neo 还是其他设备,目标都是为学生提供一致的体验。
八、对国内客户意味着什么
结合现场了解的信息,我们的几点判断:
- 配置管理会更偏向“声明式 + 工程化”。 新项目建议优先评估 Blueprints,已有的 Classic API 脚本可以逐步迁移到Platform API Gateway。
- 更新策略可以更稳。 Device Health 加 Ring Deployments 的组合,对设备规模较大的客户很有价值。
- AI 治理要尽早规划。 即使暂时不部署,也建议先梳理组织内的 AI 工具使用情况和数据边界。
- 功能落地有时间差。 部分功能目前是公开测试版或早期预览,具体在中国市场的上线时间和可用范围,我们会持续与 Jamf 确认并第一时间同步。
如果你想了解这些新功能如何落地,或希望评估 Jamf 在你们环境中的适用性,欢迎联系我们。