了解在JNUC 2026年客户大会上宣布的即将推出的新的Jamf平台功能。
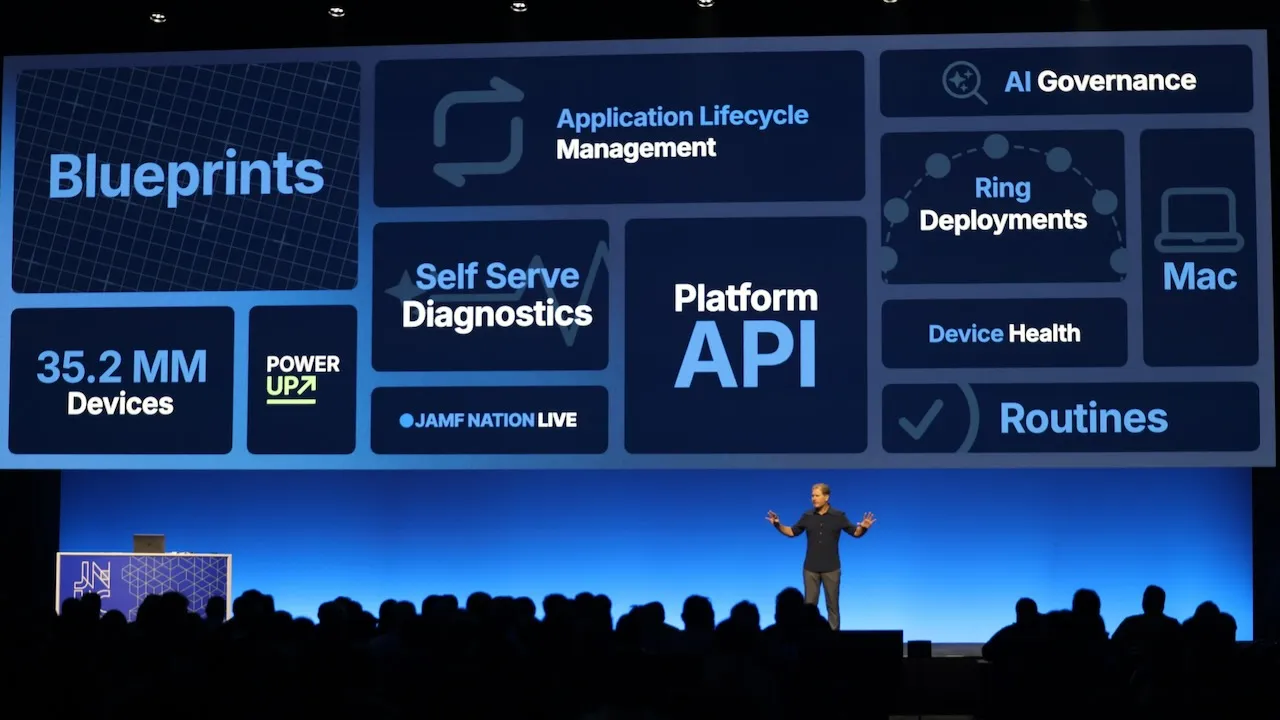
Jamf的首席客户官Sam Johnson首先强调了他对苹果在企业中的未来的兴奋,以及Jamf“帮助您与苹果一起取得成功”的使命即将被重新定义。
Jamf在2026年联邦纲领上宣布的内容:
- 蓝图:站点范围视图、根据触发器更改配置的激活、设备级部署报告和完整的审计历史记录
- 平台API网关和平台API:所有Jamf API都在单个身份验证模型和端点后面,在Jamf帐户中集中管理凭据
- Jamf平台Terraform提供商:将Jamf实例作为代码管理——已经在劳埃德银行集团生产中
- 例程:设备上逻辑检查,检测漂移并自动补救,无需等待签到
- 应用程序洞察:跨过时版本、潜在数据泄露和侧载代码的每个应用程序风险评分
- Jamf设备检查器:一款面向一线和共享设备团队的新最终用户应用程序,可显示设备是否已准备就绪,并引导用户完成修复
- Jamf Tap:借出设备或使用实体访问卡或iPhone登录,管理员定义条件
他继续提醒我们JNUC主题演讲内容,包括Jamf平台、蓝图、API、自主端点管理和人工智能治理。每一个都依赖于云基础设施和Jamf帐户中的单点登录(SSO)作为其基础。为了打破这一点,Jamf产品转型负责人Molly Moseley进入舞台。
蓝图
管理员希望在自己的规模、结构、报告和审计要求下使用蓝图——因此我们确保蓝图能够完成工作。Moseley列出了管理员提供的Jamf过去一年努力解决的痛点,并解释了为什么更新蓝图对人工智能助手、合规性基准、人工智能治理等至关重要。
产品转型负责人Molly Moseley谈论蓝图。
为了说明这一进展,Jamf的高级咨询工程师Luke Allen与Moseley一起参加了现场蓝图演示。本演示包括:
- 更改管理员查看蓝图的方式:通过特定站点和在列表或瓷砖视图之间切换
- 激活:基于特定触发器(如用户角色或设备的操作系统)更改单个蓝图中的配置
- 设备级报告:在设备级别告知蓝图是否在范围内、已部署、待处理、失败或错误——也可以通过AI Assistant访问
- 审核历史记录:了解设备的状态、应用更改的原因以及谁对更改负责
平台API网关和平台API
Moseley提醒我们Katie English在主题演讲中的话:“多年来,Jamf一直是你配置的平台,但现在它是你构建的平台。”许多组织使用多个Jamf产品,因此使用多个API来构建他们的解决方案——就像刚刚演示的蓝图一样。随着最近平台API网关和平台API的推出,API被整合为“单一身份验证模型,单一端点,在Jamf帐户中集中管理凭据”,并覆盖所有Jamf产品。
Allen在另一个现场演示中向我们展示了这对管理员意味着什么。
本演示通过:
- 如何从您的Jamf帐户集成API并创建API密钥
- 使用平台API以编程方式创建合规性基准
- 如何将平台API网关与经典API一起使用
管理员还可以通过Jamf平台Terraform提供商的代码管理他们的Jamf实例。事实上,组织已经在这样做了;比如劳埃德银行集团,它正在“重新培训系统管理员像软件工程师一样思考”。Moseley最后给我们播放了劳埃德银行集团的视频。
与劳埃德银行集团的炉边聊天
Sam Johnson在劳埃德银行集团的Dafydd Watkins、Joseph Little和Gordon Deacon的陪同下重返舞台。
Sam Johnson与劳埃德银行集团的Dafydd Watkins、Joseph Little和Gordon Deacon进行了交谈。
劳埃德银行集团团队谈论了他们如何使用Terraform管理数千台设备,为什么他们转向基础设施作为代码,以及他们的开源Jamf Terraform提供商。
Johnson 将我们的重点从 Mac 管理转移到移动设备,以结束聊天。
用移动设备开机
高级咨询工程师Tim Knox进入聚光灯下,谈论在自带设备(BYOD)计划中注册的移动设备。许多员工每天在工作中使用移动设备,许多人不想拥有单独的工作电话。Knox说,Jamf通过将工作和个人数据分开来支持员工选择计划,确保“工作保持控制,并防止工作泄漏到个人空间”。这样,个人数据保持私密,公司数据保持安全。
常规
由于移动设备并不总是在您的公司网络上,Knox建议使用设备上的谓词,其中“逻辑检查设备自行运行,无需先签入”。这样,设备就能自行保持合规性。
如果设备上有变化,例程会在需要时做出反应。Knox 要求咨询工程师经理 Josh Sepos 进行演示。
演示向我们展示了例程如何通过通知管理员并自动修复问题来应对不合规的设备。
应用程序见解
“然而,”Knox继续说,“应用程序本身存在许多风险……应用程序可能难以评估。”您可能会批准应用程序并信任供应商,但应用程序内部实际发生的事情可能与您的预期不同。Sepos的演示App Insights,它为您的部署中的每个应用程序提供风险见解,评分如下:
- 过时的版本
- 潜在的数据泄露
- 侧载代码
Jamf设备检查器
接下来,Knox和Sepos演示了Jamf设备检查器,这是一个为前线和共享设备环境构建的新最终用户应用程序。Knox说,这对匆忙移动的团队来说是很好的,因为它“一目了然地告诉某人他们的设备是否准备好了,如果没有,就指导他们完成修复。”
Jamf点击
下一个演示将展示 Jamf Tap,例如,员工可以使用实体门禁卡或 iPhone 来检查设备。管理员定义条件,例如用户应该接收什么设备。用户也可以使用点击登录他们的帐户。
使用Jamf为您的设备供电
设备需要为管理员和用户工作,这需要灵活、安全和强大的管理。Johnson回到舞台上,并提醒我们,在过去的一年里,Jamf接受了管理员的反馈来改进:
- 蓝图的灵活性和能力
- 站点和激活,以便设备主动保持合规
- 设备级报告和审计跟踪
- 按照你自己的条件主持
- 平台API网关和基础设施作为代码
Johnson宣传即将推出的分机互动实验室和Braindates,作为深入挖掘和获取宝贵信息的绝佳机会。“吸收它,”Johnson总结道。“这就是JNUC的全部内容。